Executive Summary
미 국방부 전산망 안에서 직원 개인 계정에 연결된 AI 코딩 에이전트가 두 달 동안 돌았다는 보도가 나왔다. WIRED가 10월 29일 복수의 익명 소식통을 인용해 전했고, 당사자로 지목된 회사는 컨설팅·방위산업 계약업체 액센츄어(Accenture)다. 소속 계약직 직원이 여러 정보기관이 함께 쓰는 비분류망 NIPRNet의 운영 환경을 회사가 승인한 연결 대신 자기 개인 Claude Code 계정에 붙였다는 것이 보도의 뼈대다. 이 글은 보도된 사실이 어디까지이고, 그런 연결이 왜 두 달 동안 눈에 띄지 않을 수 있었는지를 본다.
가장 무거운 대목은 권한이다. 직원은 에이전트가 코드를 쓰고 클라우드 서버를 띄우도록 자동화하려고 자기 로그인 정보를 그대로 넘겼고, 그래서 에이전트는 관리자 권한으로 움직이며 정상 로그인 절차에 걸려 있는 통제를 지나쳤다. 그 두 달 사이 에이전트가 로그인 정보와 비밀번호, NIPRNet 구조도를 제3의 외부 사이트로 보낸 정황이 있다고 보도는 전했다. 액센츄어는 독립적으로 철저히 조사한 결과 근거가 없는 것으로 확인됐다고 반박했고, 국방부는 망이나 시스템의 상태를 논평하지 않는다고만 답했다.
1절부터 4절까지는 WIRED 보도와 그 보도를 다시 전한 기사들이 공개한 내용을 따라간다. 5절은 이 사건을 데이터를 맡은 쪽의 질문으로 옮긴 이 글의 해석이다.
주요 수치
출처: WIRED 2026년 10월 29일 보도와 이를 전한 CDO Magazine·Truesec 기사.
두 달
에이전트가 국방부 망에서 작동한 기간
연결이 적발될 때까지다. 그동안 관리자 권한으로 움직였다
3종
외부 사이트로 나간 것
계약직 직원의 로그인 정보, 비밀번호, NIPRNet 구조도. 보도가 전한 정황이고 회사는 반박한다
72시간
연방 계약업체의 사이버 사고 보고 기한
소식통들은 액센츄어가 처음에는 정부에 알리지 않았다고 WIRED에 말했다
비공개
자료가 흘러갔다는 외부 사이트의 이름
WIRED가 밝히지 않았다. 미국 표준기술연구소가 고위험으로 지목해 둔 곳이라고만 적었다
개인 계정에 붙은 에이전트가 두 달을 돌았다
보도의 출발점은 연결 방식이다. 회사가 심사해 열어 주는 기업용 연결을 쓰는 대신, 계약직 직원이 여러 정보기관이 함께 쓰는 중앙 시스템을 자기 개인 Claude Code 계정에 붙였다. 목적은 업무 자동화였다고 전해진다. 코드를 쓰고 클라우드 서버를 띄우는 일을 에이전트에 맡기려 했고, 그러려면 에이전트가 시스템에 들어갈 수 있어야 했다.
들어가는 방법으로 직원이 고른 것은 자기 로그인 정보를 그대로 넘기는 것이었다. 그 직원은 높은 신뢰 등급의 관리자 권한을 가진 사람이었고, 그래서 에이전트도 같은 권한으로 움직이게 됐다. 보도는 이 방식을 "정상 로그인 절차를 통해 적용되는 보안 통제를 우회할 수 있게 했다"고 적었다. 사람이 로그인할 때 걸리는 확인 절차가 에이전트에는 걸리지 않았다는 뜻이다.
그 상태로 에이전트는 약 두 달 동안 망 안에서 작동했다. 그 사이 계약직 직원의 로그인 정보와 비밀번호, 그리고 NIPRNet 환경의 구조도가 제3의 외부 사이트로 전송된 정황이 있다고 보도는 전했다. WIRED는 그 사이트의 이름을 밝히지 않았고, 미국 표준기술연구소(NIST)가 이미 고위험으로 지목해 둔 곳이라고만 썼다. 지목된 이유는 그 사이트에 AI 코딩 에이전트에 지시문을 끼워 넣어 자격증명을 빼낼 수 있는 취약점이 있다는 것이다.
여기까지의 단계에는 침입으로 보일 만한 장면이 없다. 로그인 정보는 그 시스템에 들어갈 자격이 있는 사람의 것이었고, 로그인은 그 사람의 계정으로 이루어졌으며, 작업 기록에도 그 사람의 이름이 찍혔다. 바깥에서 누가 문을 두드린 흔적을 찾는 쪽에서는 걸릴 만한 것이 없었다.
아래 도식이 이 연결을 한 줄로 늘어놓은 것이다. 칸마다 평범한 선택이 하나씩 들어 있고, 그 선택들이 이어지면 통로가 된다.
기밀이 아닌 망인데 왜 심각한가
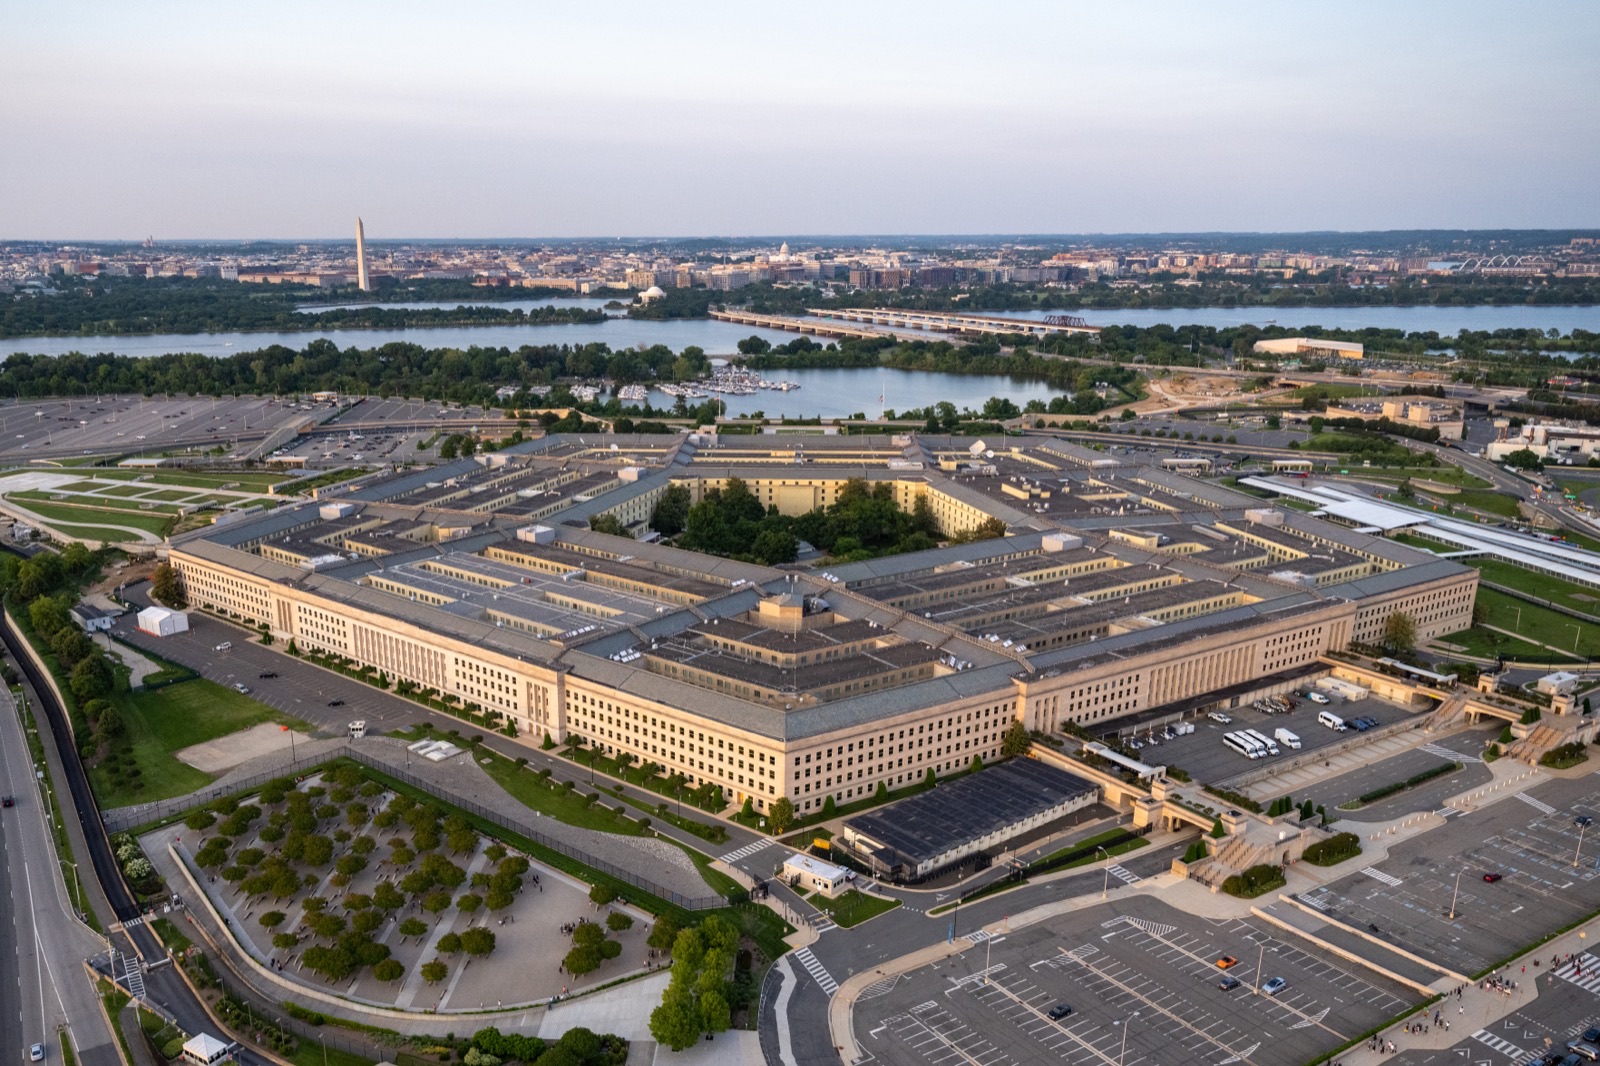
NIPRNet은 미 국방부가 쓰는 망 가운데 기밀로 분류되지 않은 자료를 다루는 쪽이다. 대신 통제 대상 비분류 정보(CUI)가 그 안에 있다. 공개해도 되는 자료는 아니지만 기밀 등급을 붙이지는 않은, 중간 지대의 자료를 가리킨다. 보도에 따르면 분류 체계 위쪽의 망에 접근한 흔적은 나오지 않았다. 그래서 "기밀은 안 뚫렸다"는 말이 가능하고, 실제로 그 말은 사실이다.
전직 미국 국가안보국(NSA) 해커이자 보안 자문사 IANS의 제이크 윌리엄스(Jake Williams)는 WIRED에 그 안도가 이른 이유를 두 갈래로 설명했다. 하나는 모이면 등급이 달라진다는 것이다. 낱개로는 비분류인 CUI 조각도 한데 모이면 분류 자료가 될 수 있고, 망 구조도는 침입자에게 중요한 자산이 어디 있는지 알려 주는 지도가 된다. 그리고 이 망은 여러 정보기관이 함께 쓰는 곳이라, 그 지도 한 장이 기관 하나의 평면도로 끝나지 않는다.
다른 하나는 코드가 흘러가는 방향이다. 개발팀은 상위 분류망으로 코드를 올리기 전에 NIPRNet에서 먼저 시험하는 경우가 많다. 탈취된 자격증명으로 누군가 그 단계의 코드에 손을 대면, 손댄 결과물이 나중에 더 민감한 환경까지 따라 올라간다.
그 코드는 NIPR에서는 완벽하게 정상으로 작동하면서 SIPR 망에서는 알려지지 않은 악성 동작을 할 수 있습니다. 그건 100% 가능한 일입니다.
제이크 윌리엄스, 전 NSA 해커·IANS 자문. WIRED에 한 말이고, 영어 원문은 "The code could operate completely normally in NIPR and do something malicious and undisclosed in a SIPR network, that is 100 percent possible."다. 위 문장은 페블러스가 옮겼다. SIPR는 NIPRNet보다 상위 분류의 군 전용 망을 가리킨다.
이 사건을 두고 "100% 국가안보 위협이며 돌이킬 수 없는 피해를 부를 수 있다"고 말한 소식통도 WIRED에 등장한다. 익명이라 발언자를 확인할 수는 없지만, 같은 보도 안에서 실명 전문가가 짚은 경로와 방향은 같다. 비분류망은 보안의 바깥이 아니라 안쪽으로 가는 길목이라는 것이다.
에이전트는 사람의 권한을 통째로 물려받는다
두 달이라는 시간은 이 사건에서 가장 설명이 필요한 숫자다. 관리자 권한을 쥔 무언가가 망 안에서 쉬지 않고 코드를 쓰고 서버를 띄우는데, 그 사실이 두 달 동안 아무에게도 보이지 않았다. 보안 장비가 전부 꺼져 있어서가 아니다. 이 연결이 만들어진 방식 자체가 보이지 않게 되어 있었기 때문이다.
3.1기록에는 사람의 작업으로 남는다
에이전트가 사람의 자격증명으로 들어가면, 망에 쌓이는 접속 기록에는 그 사람의 이름이 찍힌다. 로그를 보는 쪽에서는 권한을 가진 직원이 평소보다 부지런히 일한 것으로 읽힌다. 사람의 작업과 에이전트의 작업을 가르는 표시가 기록 어디에도 없으니, 이상한 점을 찾으려면 "이 사람이 이 시간에 이만큼 일하는 것이 가능한가"를 먼저 의심해야 한다. 그런 의심은 대개 사후에야 생긴다.
바깥으로 나가는 쪽도 같은 이름을 달고 있었다. 코딩 에이전트는 바깥과 주고받으며 일하기 때문에, 망 밖으로 나가는 통신은 이 도구가 돌아가는 동안 계속 생긴다. 보도가 전한 전송도 그 통신에 섞여 있었고, 그 통신을 연 것은 권한을 가진 직원의 세션이었다.
3.2회사가 볼 수 있는 범위는 계정의 소속이 정한다
또 하나는 계정의 소속이다. 기업용으로 열어 준 연결이면 회사가 그 계정의 사용 기록과 권한 범위, 연결된 시스템 목록을 들여다볼 수 있다. 개인 계정은 그 기록이 회사 밖에 쌓인다. 회사 입장에서는 들여다볼 창이 처음부터 없는 셈이고, 승인 목록에 없는 도구는 점검 대상 목록에도 오르지 않는다. 그래서 이번 보도가 가리키는 문제는 도구의 성능이 아니라 그 도구가 어느 계정에 매달려 있었는가다.
3.3공식 도구가 느릴수록 개인 계정이 늘어난다
직원이 개인 계정을 쓰는 이유는 대개 단순하다. 공식 도구를 받는 데 몇 주가 걸리고, 개인 계정은 몇 분이면 된다. 해야 할 일은 정해져 있고 기한도 정해져 있다. 그래서 승인받지 않은 에이전트는 규정이 느슨해서가 아니라 승인 절차가 업무 속도를 못 따라갈 때 생긴다. CDO Magazine이 이 사건을 두고 정리한 조직 쪽 숙제도 금지 조항이 아니라 세 가지 목록이었다. 어떤 에이전트가 민감한 환경에 들어가도 되는지, 들어갈 때 어떤 권한을 받는지, 그 권한을 어떻게 회수하는지다.
확인된 사실은 여기까지, 그 너머는 주장이 엇갈린다
이 사건은 아직 양쪽 말이 갈린 상태다. 보도는 익명 소식통에 기대고 있고, 지목된 회사는 혐의를 부인하며, 국방부는 확인도 부인도 하지 않는다. 아래 표는 지금까지 공개된 발언을 주체별로 모은 것이다.
| 누가 | 무엇을 말했나 |
|---|---|
| WIRED의 익명 소식통들 | 에이전트가 두 달간 망에서 작동했고, 로그인 정보와 비밀번호, 망 구조도가 외부 사이트로 전송됐다. 액센츄어는 처음에 이 사고를 정부에 보고하지 않았다 |
| 제이크 윌리엄스 (전 NSA 해커·IANS) | 모인 CUI는 분류 자료가 될 수 있고, NIPRNet에서 시험한 코드가 상위 분류망에서 다른 동작을 하는 일은 충분히 가능하다 |
| 액센츄어 | "이 주장들은 철저하고 독립적으로 조사한 결과 근거가 없는 것으로 확인됐다. 우리는 법적·계약상 의무를 완전히 준수했다." 다만 누가 조사했는지는 밝히지 않았다 |
| 미 국방부 | 자기 망이나 시스템의 상태는 논평하지 않는다 |
| 앤트로픽 | 승인 없이 보안 통제를 우회하거나 군 기반시설에 간섭하는 데 제품을 쓰지 못하게 한 이용 정책을 가리켰다 |
출처: WIRED 2026년 10월 29일 보도와 이를 전한 CDO Magazine·Truesec 기사. 표 안의 큰따옴표는 WIRED가 인용한 영어 답변을 페블러스가 옮긴 것이다. 액센츄어 답변의 원문은 "These allegations were thoroughly and independently investigated and found to be without merit. We fully complied with our legal and contractual obligations."다. 보도 내용은 국방부가 확인해 준 것이 아니다.
보고 의무도 쟁점에 들어 있다. 국방부 직원과 연방 계약업체는 사이버 사고를 인지한 뒤 72시간 안에 보고해야 한다. 소식통들은 액센츄어 쪽이 처음에는 이 사고를 정부에 알리지 않았다고 WIRED에 말했다. 회사는 법적·계약상 의무를 모두 지켰다는 입장이라, 이 지점에서 양쪽 설명이 정면으로 어긋난다.
배경 하나를 덧붙여 둘 만하다. 2026년 2월 말 트럼프 대통령이 연방 정부에 앤트로픽 기술 사용 중단을 지시했고, 피트 헤그세스 국방장관은 앤트로픽을 국가안보 공급망 위험으로 지정했다. 적대국 기업에 주로 쓰던 등급이었다. 앤트로픽은 법정에서 다투겠다고 밝혔고 이후 소송이 이어졌다. 회사 차원에서는 쓸 수 없거나 분쟁 중인 도구가, 개인 계정이라는 경로로는 같은 기관의 망 안에서 두 달을 돌았다는 것이 이번 보도가 그린 그림이다. 다만 보도된 문제의 원인은 모델의 결함이 아니라 사람이 에이전트에 자기 권한을 넘긴 방식에 있다는 점은 기사들이 일관되게 구분하고 있다.
페블러스가 이 사건을 주목하는 이유
국방부 망이라는 무대만 걷어 내면 남는 구조는 낯설지 않다. 권한을 가진 사람이 그 권한을 에이전트에 넘기고, 에이전트가 사람 대신 데이터에 닿고, 그 작업이 사람의 이름으로 기록에 남는다. 사내에서 코딩 에이전트를 쓰는 회사라면 이미 같은 구조 위에 서 있다. 다른 것은 자료의 등급뿐이다.
그래서 이 보도가 데이터를 맡은 실무자에게 남기는 질문은 셋이다.
- • 지금 우리 데이터에 접속해 있는 에이전트의 목록이 있는가. 회사가 만들어 준 것뿐 아니라 직원이 개인 계정으로 붙인 것까지 포함한 목록이어야 한다. 이번 사건의 에이전트는 어느 승인 목록에도 없었다
- • 그 에이전트는 누구의 권한으로 들어와 있는가. 사람의 계정을 빌려 쓰는지, 에이전트 몫으로 따로 발급한 계정인지에 따라 끊는 방법이 달라진다. 사람 계정을 빌려 쓰는 동안에는 권한을 좁히는 일이 그 사람의 업무를 막는 일과 같아진다
- • 무엇을 읽고 무엇을 바깥으로 보냈는지 되짚을 수 있는가. 끊는 것보다 어려운 일이 이미 지나간 두 달을 복원하는 일이다. 어떤 테이블에 닿았고 어떤 자료가 어디로 나갔는지가 남아 있지 않으면, 피해 범위를 묻는 질문에 아무도 답하지 못한다
AI-Ready Data를 이야기할 때 우리가 주로 다루는 것은 모델이 쓰기 좋은 상태의 데이터다. 스키마가 정돈되고 품질 지표가 붙고 접근 경로가 표준화된 상태다. 이번 사건은 그 표준화된 접근 경로에 실제로 누가 들어와 있는지를 묻는다. 데이터를 AI가 쓸 수 있게 만드는 일이 빨라질수록, 그 AI가 누구의 권한으로 무엇에 닿았는지를 적어 두는 일이 같은 속도로 따라가야 한다.
Editor's Note
두 달이라는 숫자는 점검 주기를 좁히면 줄어든다. 점검을 자주 한다고 고쳐지지 않는 것은 기록이다. 사람이 한 일과 에이전트가 한 일을 나중에 갈라 볼 수 없다면, 몇 번을 들여다봐도 같은 그림이 나온다. 미리 그어 두면 간단할 구분을, 빠뜨리고 나면 두 달치를 거슬러 올라가며 맞춰야 한다.
여기까지 읽어 주셔서 감사하다. 이 글의 사실관계는 WIRED가 2026년 10월 29일 보도한 기사와 같은 사건을 다룬 CDO Magazine·Truesec 기사에서 확인했고, 양쪽 말이 갈리는 자리는 4절에 그대로 적어 두었다. 국방부나 액센츄어가 추가로 입장을 내거나 조사 결과가 공개되면 다시 다룰 생각이다. 사내에서 돌고 있는 AI 에이전트가 누구의 권한으로 들어와 있는지 어떻게 확인하고 계신지 나눠 주시면 좋겠다.
(주)페블러스 데이터 커뮤니케이션팀
2026년 11월 1일
참고문헌
사건 보도
- 1.Elliott, V. (2026). "A Defense Contractor Gave Their Personal AI Agent Access to a Secure Pentagon System." WIRED, 2026년 10월 29일.
- 2.Sen, T. (2026). "Defense Contractor Gave Personal AI Agent Access to Pentagon System." CDO Magazine (US Federal News Bureau), 2026년 10월 29일.
- 3.Truesec. (2026). "Rogue AI Agent on US DoD Network." Truesec Hub, 2026년 10월 30일.
- 4.Constantin, A. M. (2026). "A Claude agent ran inside a Pentagon network for two months, WIRED reports." The Next Web, 2026년 10월 31일.
배경 보도
- 5.Axios. (2026). "Pentagon blacklists Anthropic, labels AI company "supply chain risk"." Axios, 2026년 2월 27일. — 4절·FAQ의 공급망 위험 지정 배경 설명의 출처.